Für Organisationen
Der Zugang, den niemand zu Hause vergisst
Ein Montagmorgen in Ihrem Gebäude
Einer Ihrer Mitarbeitenden wartet am Empfang. Sein Ausweis liegt zu Hause in einer Jacke, und nun muss eine Kollegin herunterkommen und für ihn bürgen.
Eine andere telefoniert mit der IT und lässt ihr Passwort zurücksetzen. Es ist das dritte in diesem Quartal, und allen in diesem Gespräch ist klar, dass das neue dem alten sehr ähnlich sehen wird.
Ein Dritter hat gerade eine E-Mail bekommen. Die Firma verschenkt das neue iPhone, eines pro Abteilung, hier klicken. Es sieht richtig aus. Das Logo stimmt. Er gibt sein Passwort ein, und irgendwo in einem anderen Land hat jemand nun Zugang zu allem, was diese Person erreichen konnte. Bis es jemand bemerkt, ist Donnerstag.
Und am anderen Ende des Gebäudes öffnet sich eine Seitentür für den Ausweis von jemandem, dem letzten Monat gekündigt wurde. Niemand hat ihn je zurückverlangt. Er hat ihn noch, und er ist noch immer wütend.
So ist es, wenn Zugang von Gegenständen abhängt, die Menschen tragen, sich merken und zurückgeben sollen.
Derselbe Morgen, mit SkinID
An der Tür.
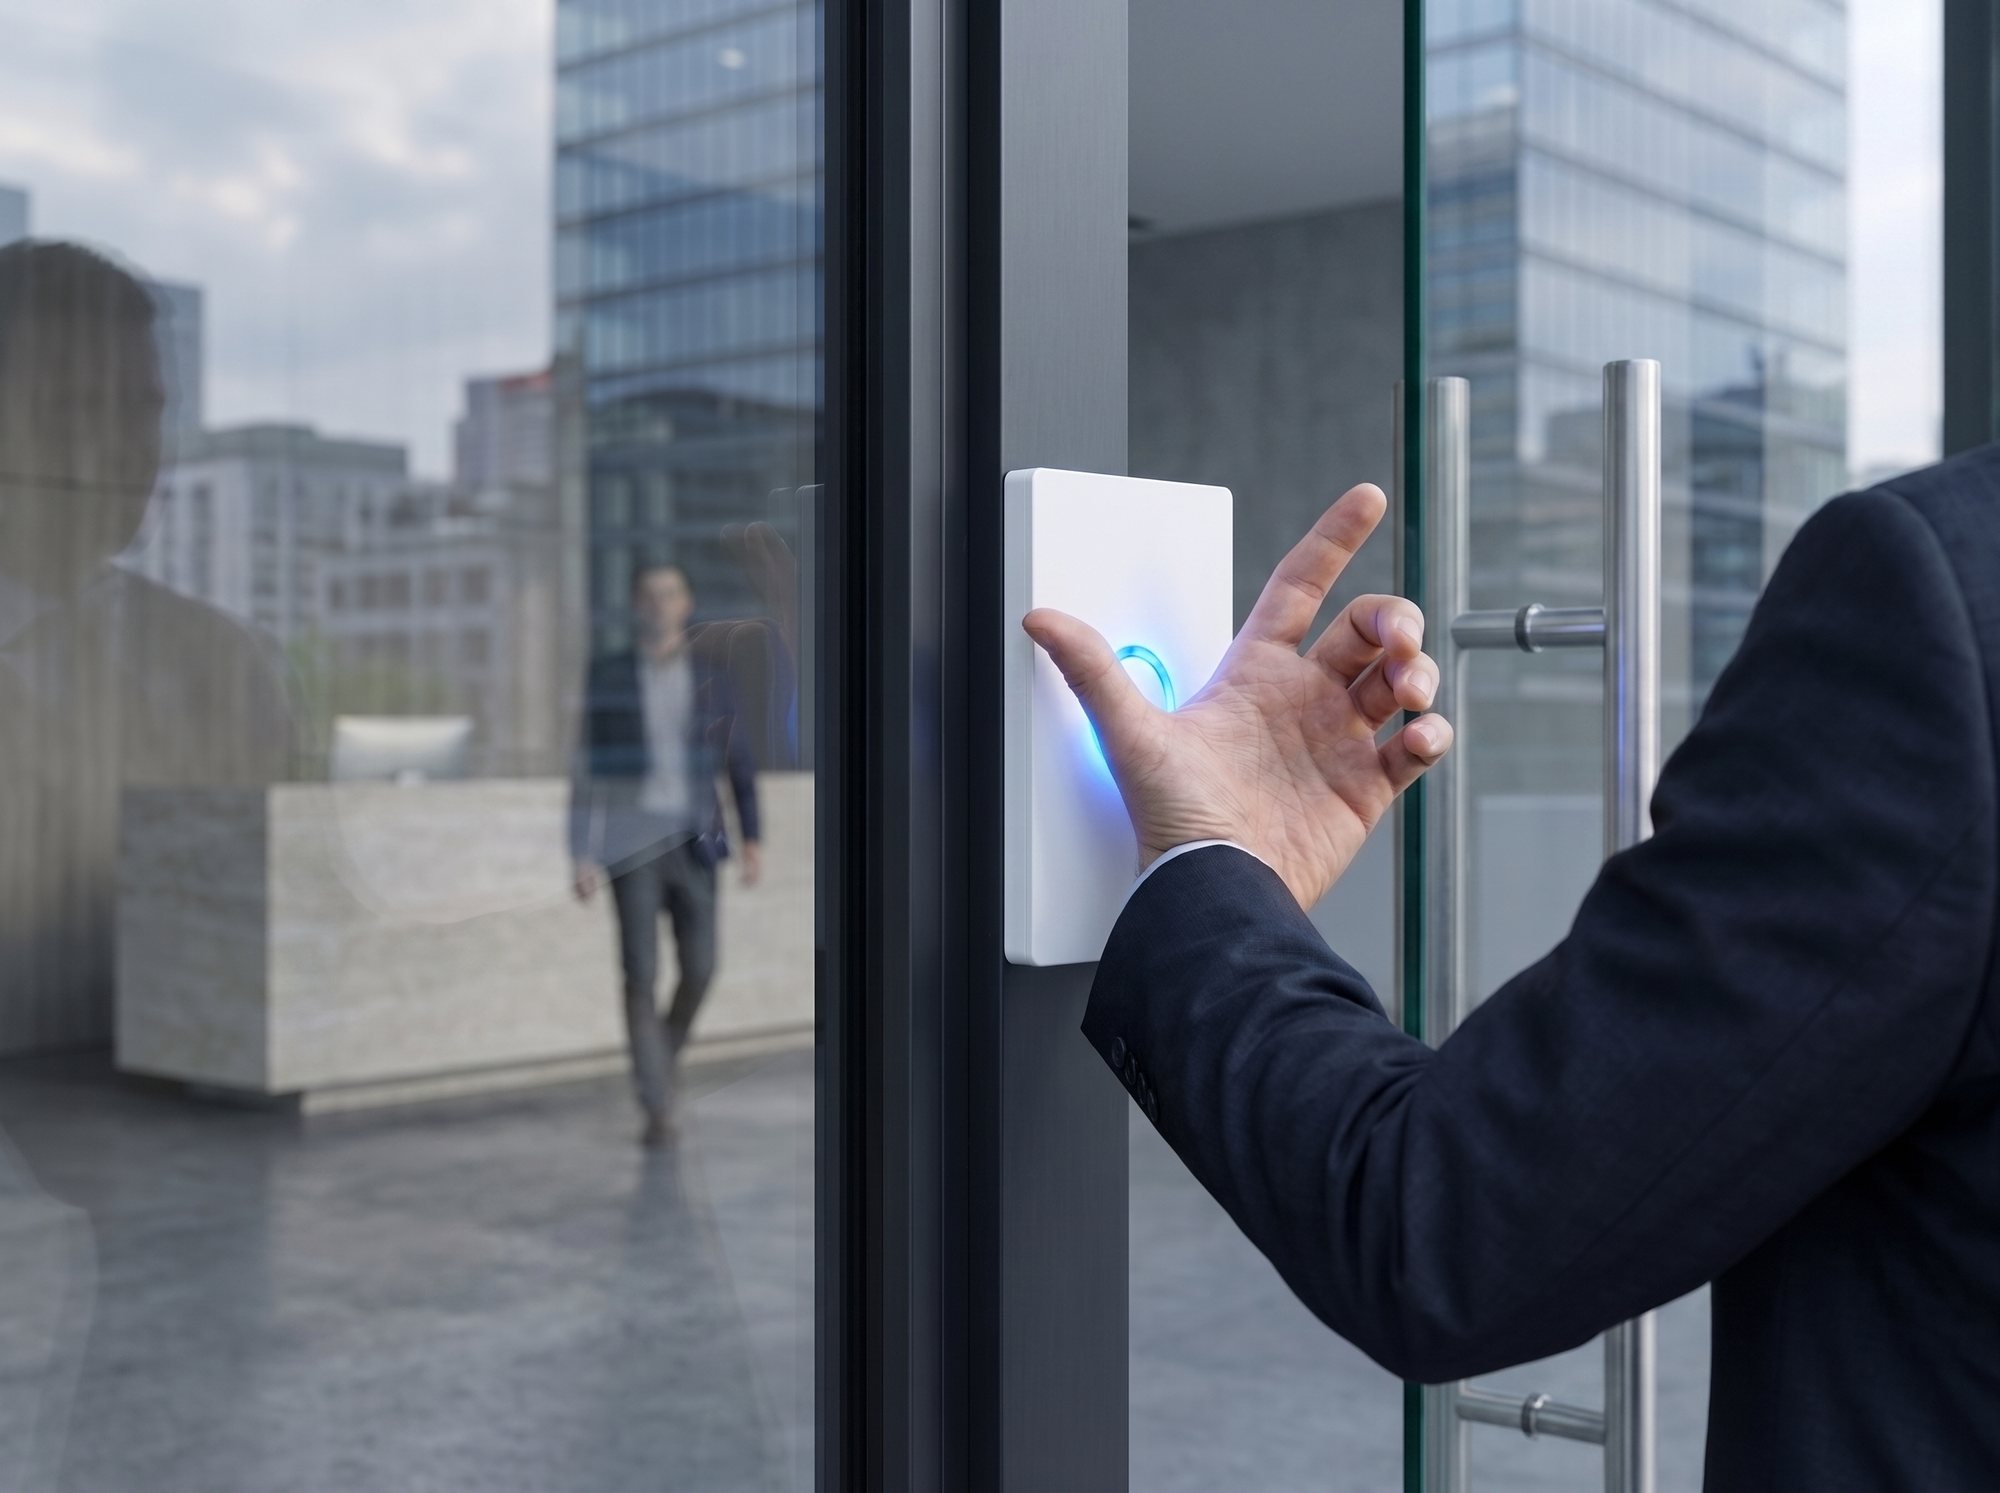
Der Erste kommt an, hält die Hand hin und geht hinein. Ebenso am Aufzug. Ebenso an seinem Büro. Das ist die ganze Geschichte. Mehr gibt es nicht zu erzählen, weil mehr nicht passiert ist.
Am Arbeitsplatz.
Er setzt sich, hält die Hand hin, und der Laptop öffnet sich. Die internen Werkzeuge öffnen sich. Die Fachsoftware, die er für seine Arbeit braucht, öffnet sich. Jedes Konto, den ganzen Morgen, jedes Mal eine Geste, nichts getippt und nichts gemerkt. Um zehn hat er an seine Arbeit gedacht und an nichts sonst.
Und diese E-Mail mit dem iPhone?
Er hat sie trotzdem bekommen. Vielleicht klickt er sogar. Aber es gibt kein Passwort einzugeben, also gibt es nichts herzugeben. Die Seite verlangt etwas, das er nicht hat.
Und die gekündigte Person?
Sie hat jeden Zugang verloren, die Türen wie die Konten, in dem Moment, in dem die Personalabteilung einmal geklickt hat. Bevor sie den Parkplatz erreichte.
Was Ihnen das abnimmt
Ein Passwort kostet mehr, als man denkt.
Ein Datenleck kostet ein Unternehmen im Schnitt Millionen, und die meisten beginnen gleich: eine Anmeldung, wiederverwendet, wo sie es nicht hätte sein dürfen, oder einer Seite überlassen, die echt genug aussah. Es braucht eine Person, einen unaufmerksamen Moment, an einem beliebigen Dienstag.
Hier gibt es nichts herzugeben. Der Zugang verlässt die Hand Ihrer Mitarbeitenden nie und lässt sich nirgends eintippen.
Ein Ausweis führt ein Eigenleben.
Im Taxi verloren. Einem Dienstleister für den Nachmittag geliehen. Für zwanzig Franken geklont, mit einem Gerät, das in eine Tasche passt. In einer Schublade bei einem ehemaligen Mitarbeiter. Jeder dieser Ausweise öffnet Ihr Gebäude heute Abend noch.
Die Zugänge Ihres Teams bleiben, wo sie sind, und sie funktionieren nur, wenn die Person davorsteht.
Die Lücke zwischen dem letzten Tag und dem letzten Zugang.
Jedes Sicherheitsteam kennt sie, und jedes ist ihr schon aufgesessen. Die Konten werden am Freitag geschlossen, der Ausweis wird vergessen, und drei Monate später weiss niemand mehr genau, wer noch was hat.
Ein Klick, und alles schliesst auf einmal. Nicht die Türen diese Woche und die Konten nächsten Monat. Alles, in derselben Sekunde.
Die Warteschlange der Passwort-Resets.
Wieder hat jemand seines vergessen. Er eröffnet ein Ticket, jemand anderes bearbeitet es, beide verlieren zwanzig Minuten, und in neunzig Tagen geht es von vorne los.
Dieses Ticket hört auf zu existieren. Es bleibt nichts mehr zu vergessen.
Was Ihre Administration sieht
Jedes Zugangssystem, das Sie je genutzt haben, gab Ihnen eine Liste. Wer einen Ausweis hat, wer ein Konto hat, wer einen Schlüssel zum Serverraum hat. Drei Listen, vier Systeme, und niemand ganz sicher, dass sie übereinstimmen.
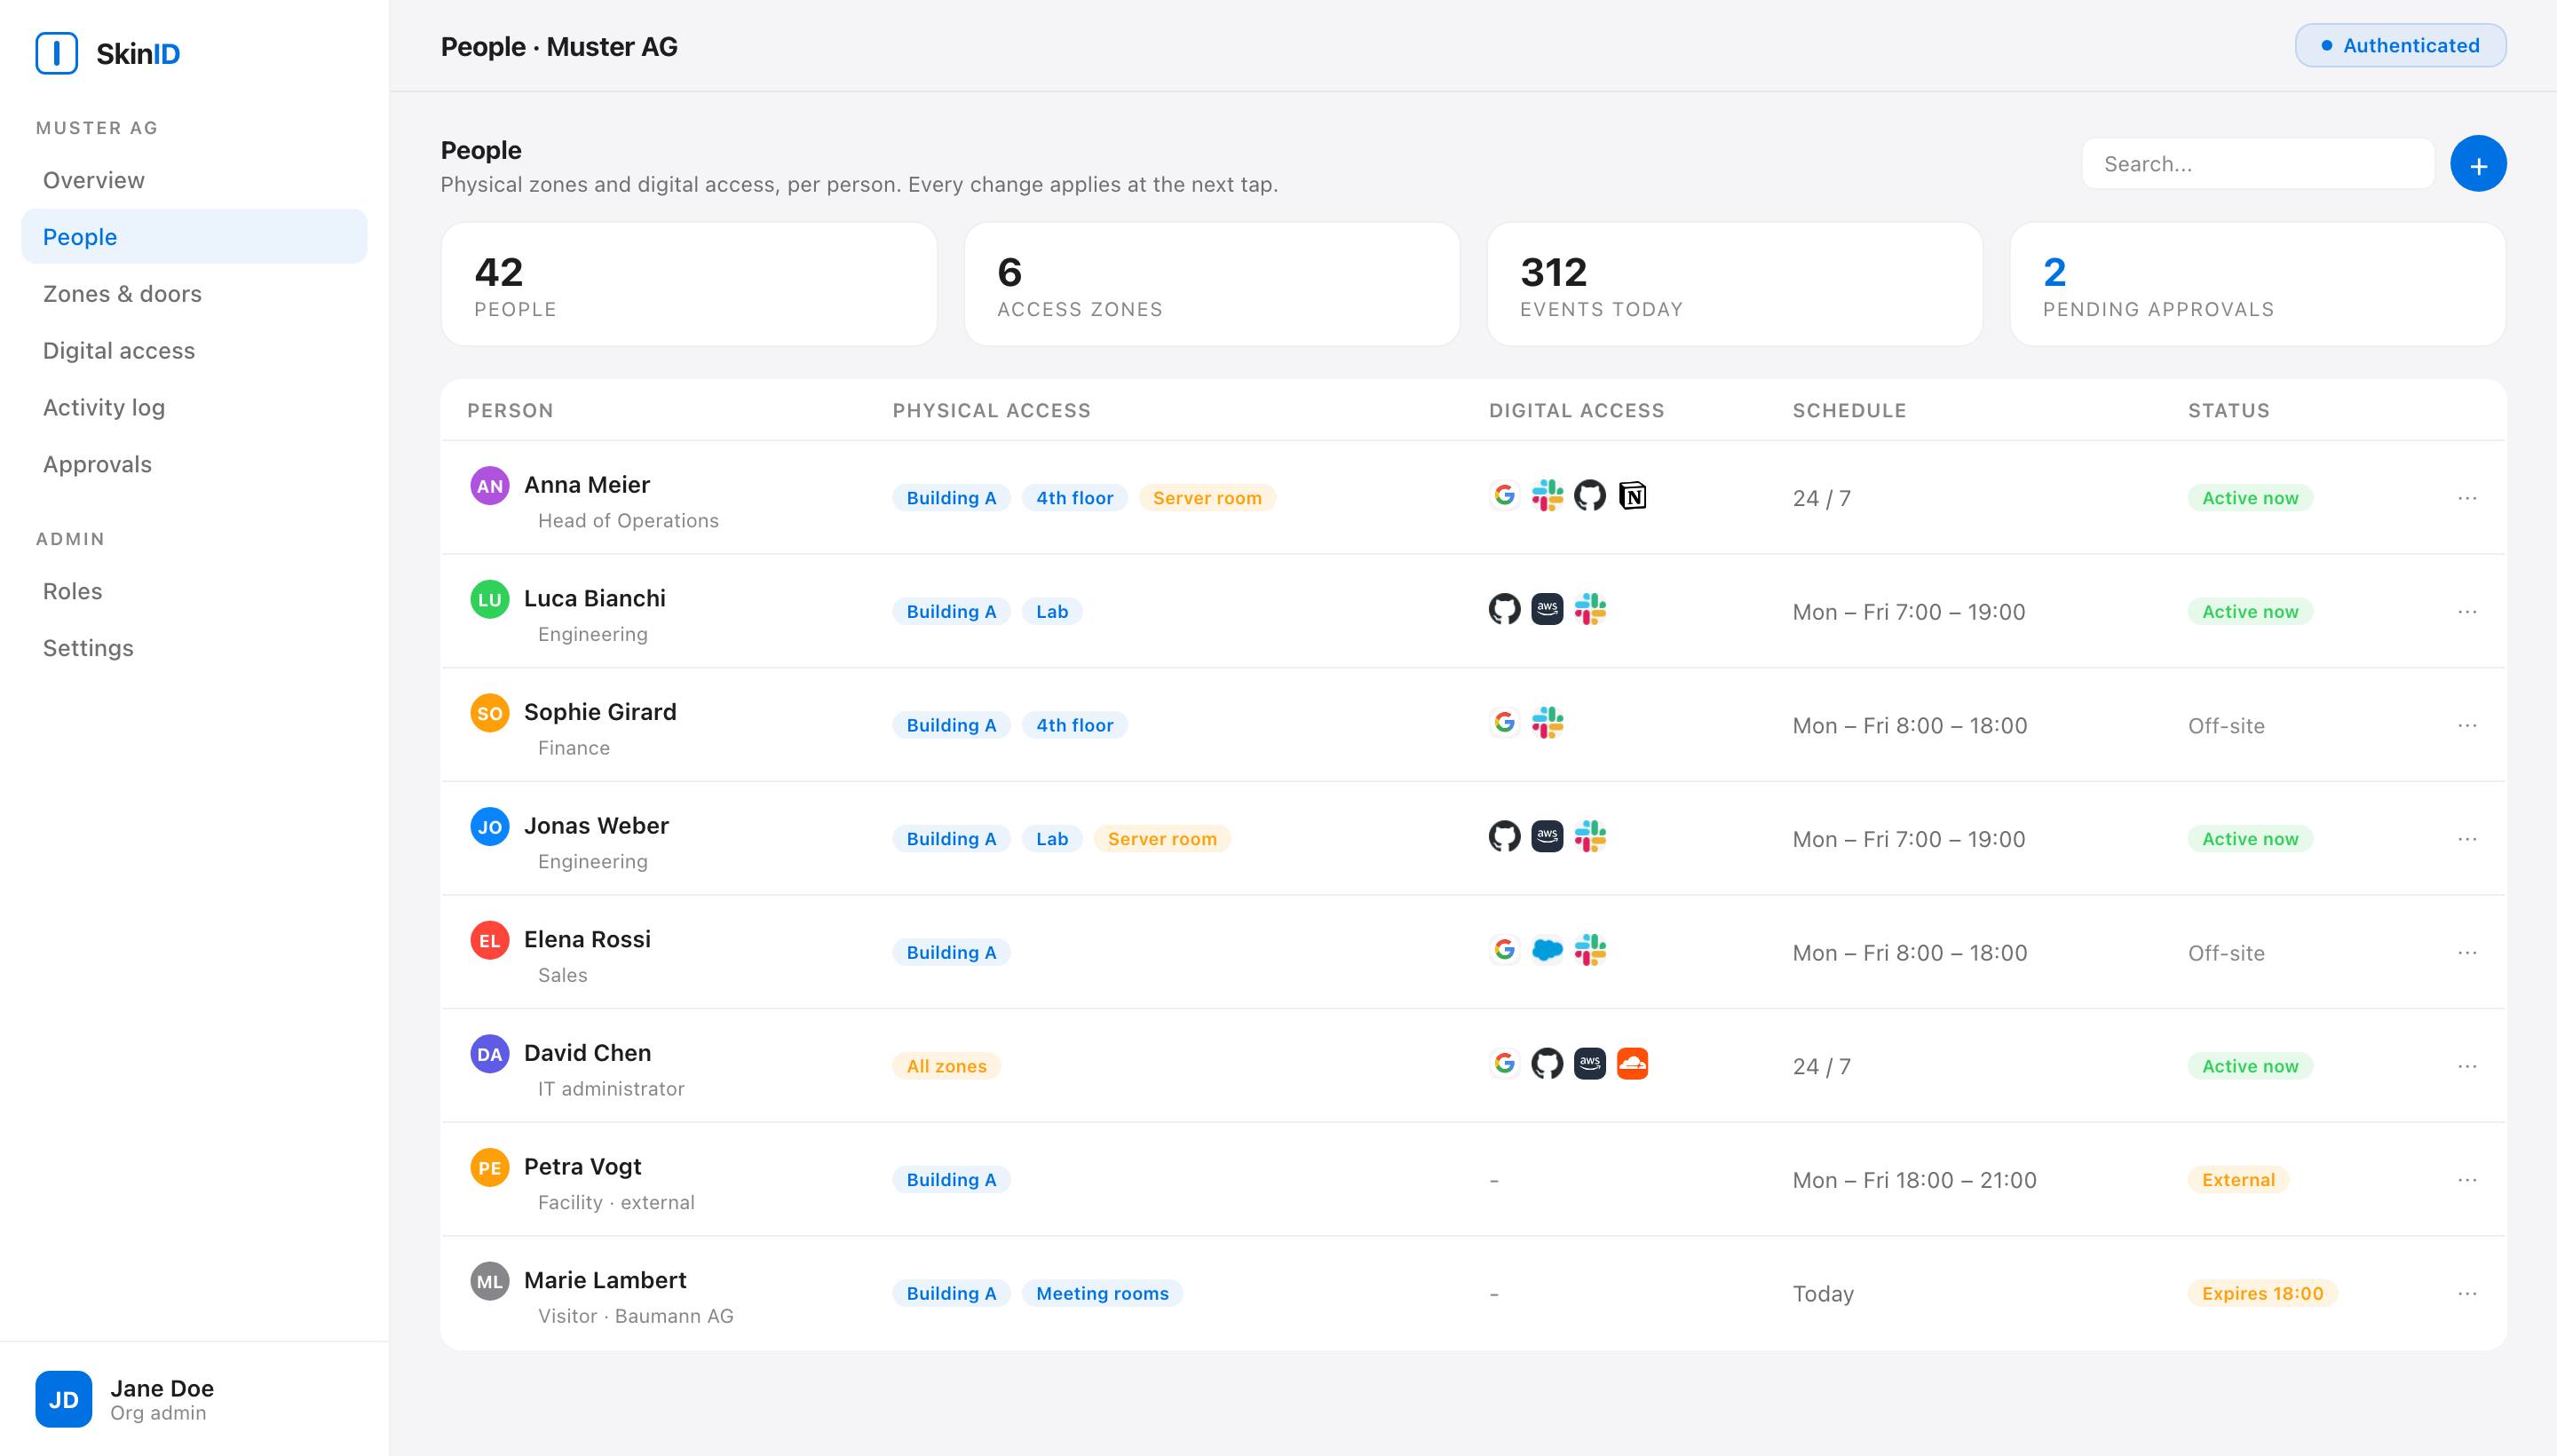
Ein Dashboard. Eine Liste. Jede Person, jede Tür, jedes Konto, jeder Zeitplan, auf einem Bildschirm.
Jemand fängt am Montag an.
Sie geben ihm das Stockwerk, die Besprechungsräume, die Werkzeuge seines Teams und den Parkplatz. Dreissig Sekunden.
Jemand wechselt die Rolle.
Sie verschieben die Person, und ihre alten Zugänge verschwinden in derselben Bewegung.
Jemand geht.
Ein Klick. Das Gebäude, der Aufzug, der Serverraum, der Laptop, jedes Konto, das die Person erreichen konnte. Weg in derselben Sekunde, nicht verteilt über drei Wochen und vier verschiedene Personen.
Und wenn die Revision fragt, wer am 14. März um 21:40 Uhr das Labor geöffnet hat, haben Sie die Antwort, bevor der Satz zu Ende ist.
Was vom ersten Tag an funktioniert
Gebäudezugang.
Türen, Aufzüge, Besprechungsräume, gesperrte Zonen.
Anmeldung am Arbeitsplatz.
Windows und Mac öffnen sich, wenn die Person da ist.
Interne Werkzeuge und SaaS.
Passwortlose Anmeldung überall dort, wo Passkeys unterstützt werden, und der Tresor füllt den Rest aus.
Wir arbeiten mit den Systemen, die Sie bereits haben, statt sie zu ersetzen. Die Kompatibilität hängt davon ab, was installiert ist: Als Erstes schauen wir uns Ihres an.
Für die, die die harten Fragen stellen
Jede Sicherheitsentscheidung Ihres Teams der letzten zehn Jahre war ein Kompromiss. Passwörter waren das Problem, also verlangten Sie längere. Längere werden aufgeschrieben, also kauften Sie einen Passwortmanager. Der Manager hat ein Hauptpasswort, also kam ein zweiter Faktor dazu. Der zweite Faktor lebt in einem Telefon, also schrieben Sie eine Richtlinie. Die Richtlinie hat Ausnahmen, also kam ein Audit dazu. Nichts davon hat das Grundproblem gelöst: Der Zugang ist weiterhin etwas, das ein Mensch halten, tippen oder tragen muss, und alles, was ein Mensch hergeben kann, nimmt ihm irgendwann jemand ab.
Dies ist das erste System, bei dem es nichts herzugeben gibt.
Der Zugang kann die Person nicht verlassen.
Er liegt nicht in einem Telefon, das gestohlen wird, nicht auf einem Schlüssel, den man einer Kollegin reicht, nicht in einem Browser, wo Schadsoftware ihn abgreift. Er ist in einer Hand und funktioniert nur, wenn diese Hand da ist.
Phishing hört auf zu funktionieren.
Nicht „wird schwieriger“. Hört auf. Es gibt kein Passwort für eine überzeugende Seite, keinen Code, den man jemandem vorliest, der sich als IT ausgibt, keine Freigabe, die man um elf Uhr abends wegtippt. Der erfolgreichste Angriffsweg der Unternehmenssicherheit hat nichts mehr anzugreifen.
Das Implantat lässt sich nicht kopieren.
Ein Ausweis ist in Sekunden geklont, mit einem Gerät für zwanzig Franken. Dieser Chip weist sich mit einem Schlüssel aus, der ihn nie verlässt, den kein Leser auslesen und keine Kopie nachbilden kann.
Auch wir können Ihre Daten nicht lesen.
Zugangsdaten werden verschlüsselt, bevor sie uns erreichen, und wir besitzen die Schlüssel nicht. Weder unsere Entwickler noch unser Support, weder jemand, der unsere Server bricht, noch jemand mit einem Gerichtsbeschluss. Auf unserer Seite gibt es nichts herzugeben.
Der Hauptschlüssel liegt in einem Hardware-Sicherheitsmodul.
Eigene, manipulationssichere Hardware. Nie in einer Datenbank, nie exportiert, nie im gewöhnlichen Serverspeicher.
Jeder Zugang ist prüfbar.
Vollständige Protokolle, exportierbar, pro Mitarbeitendem und pro Zone. Fragt eine Revision, wer um 21:40 Uhr das Labor geöffnet hat, antworten Sie sofort.
Zwei Wege hinein
Sprechen wir.
Sagen Sie uns, was Sie installiert haben und was Sie lösen wollen. Wir sagen Ihnen ehrlich, ob wir schon helfen können.
Kontakt aufnehmen →
Bleiben Sie in Kontakt.
Produkt-Updates, Einladungen zu Pilotprojekten und eine direkte Leitung, sobald kommerzielle Angebote bereitstehen.
Zur Liste →