Pour les organisations
L'identifiant que personne n'oublie chez soi
Un lundi matin dans vos locaux
Un de vos collaborateurs patiente à l'accueil. Son badge est resté dans une veste, chez lui, et il faut maintenant qu'un collègue descende se porter garant pour lui.
Un autre est au téléphone avec l'informatique, pour faire réinitialiser son mot de passe. C'est le troisième ce trimestre, et tout le monde sait, sur cet appel, que le nouveau ressemblera beaucoup à l'ancien.
Un troisième vient de recevoir un e-mail. L'entreprise offre le nouvel iPhone, un par service, cliquez ici pour réclamer le vôtre. Cela paraît juste. Le logo est le bon. Il saisit son mot de passe et, quelque part dans un autre pays, quelqu'un a désormais accès à tout ce que cette personne pouvait atteindre. Le temps que quiconque s'en aperçoive, on sera jeudi.
Et à l'autre bout du bâtiment, une porte latérale s'ouvre pour le badge de quelqu'un qui a été licencié le mois dernier. Personne ne le lui a jamais redemandé. Il l'a toujours, et il est toujours en colère.
Voilà ce qui arrive quand l'accès dépend d'objets que les gens doivent porter, retenir et rendre.
Le même matin, avec SkinID
À la porte.
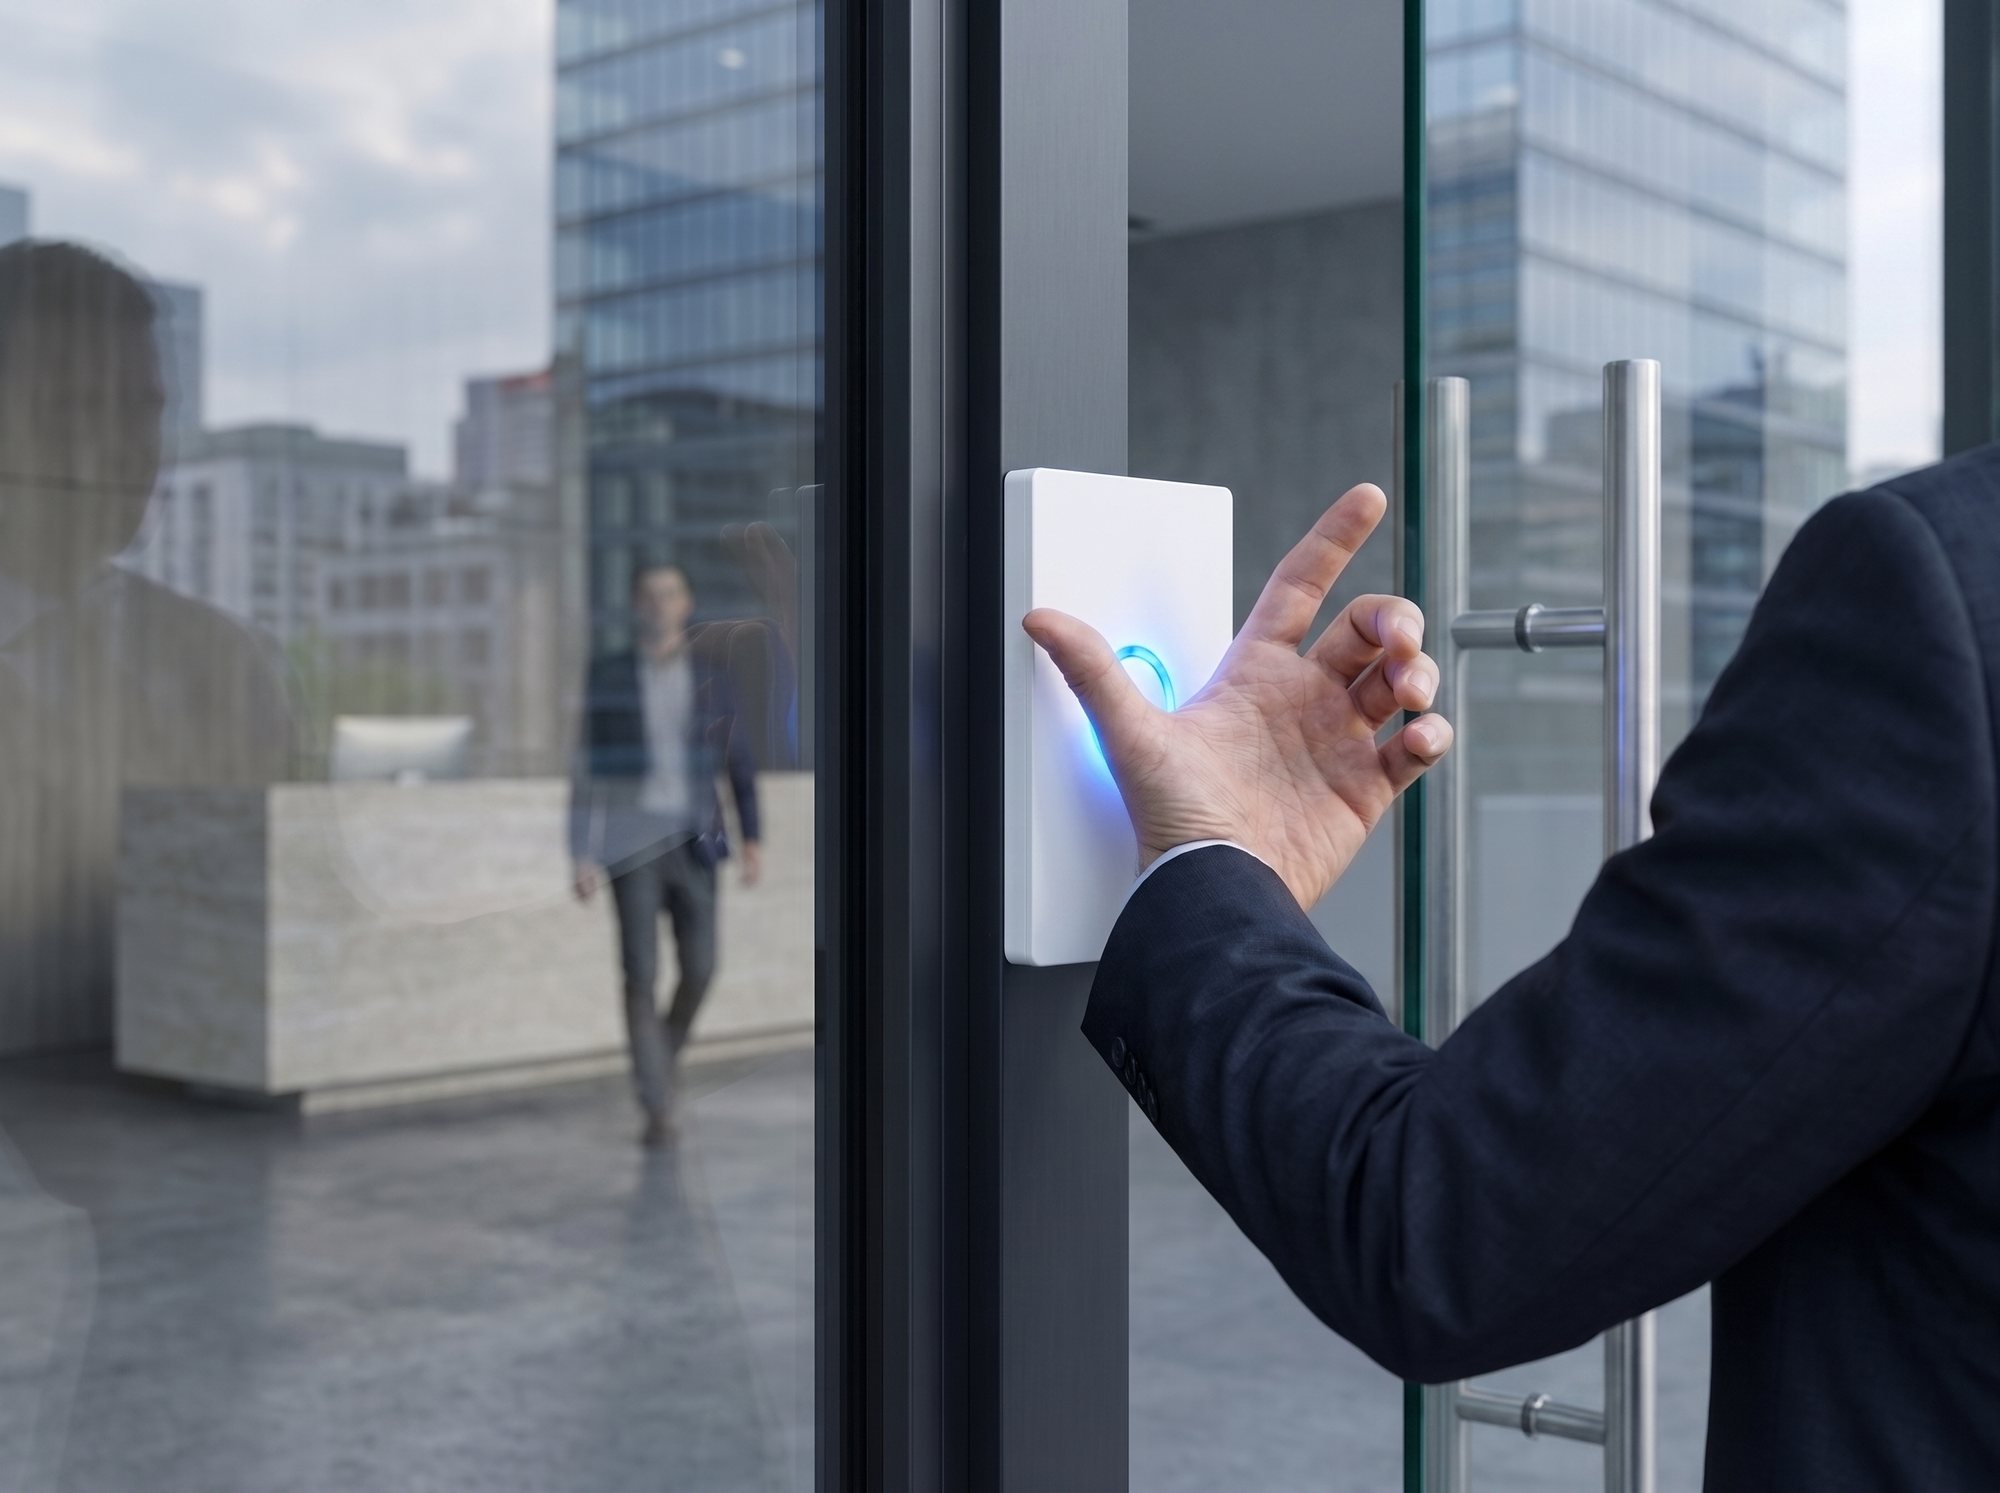
Le premier arrive, présente sa main et entre. Pareil à l'ascenseur. Pareil à son bureau. C'est toute l'histoire. Il n'y a rien d'autre à raconter, parce qu'il ne s'est rien passé d'autre.
Au poste de travail.
Il s'installe, présente sa main, et l'ordinateur s'ouvre. Les outils internes s'ouvrent. Le logiciel métier dont il a besoin s'ouvre. Chaque compte, toute la matinée, un geste à chaque fois, rien à taper et rien à retenir. À dix heures, il aura pensé à son travail et à rien d'autre.
Et cet e-mail à propos de l'iPhone ?
Il l'a reçu quand même. Il cliquera peut-être quand même. Mais il n'y a aucun mot de passe à saisir, donc rien à donner. La page réclame quelque chose qu'il n'a pas.
Et la personne licenciée ?
Elle a perdu tous ses accès, les portes comme les comptes, à la seconde où les ressources humaines ont cliqué une fois. Avant même qu'elle n'atteigne le parking.
Ce dont vous n'avez plus à vous occuper
Un mot de passe coûte plus cher qu'on ne le croit.
Une violation de données coûte en moyenne des millions à une entreprise, et la plupart commencent de la même façon : un identifiant, réutilisé là où il n'aurait pas dû l'être, ou remis à une page qui paraissait assez vraie. Il suffit d'une personne, d'un moment d'inattention, un mardi comme un autre.
Ici, il n'y a rien à remettre. L'identifiant ne quitte jamais la main de votre collaborateur, et il ne peut être saisi nulle part.
Un badge mène sa propre vie.
Perdu dans un taxi. Prêté à un prestataire pour l'après-midi. Cloné pour vingt francs par un appareil qui tient dans une poche. Rangé dans un tiroir chez un ancien salarié. Chacun de ces badges ouvre encore votre bâtiment ce soir.
Les identifiants de vos équipes restent où ils sont, et ils ne fonctionnent que lorsque la personne est présente.
L'écart entre le dernier jour et le dernier accès.
Toutes les équipes sécurité connaissent celui-là, et toutes se sont fait avoir. Les comptes sont fermés le vendredi, le badge est oublié, et trois mois plus tard personne ne sait plus vraiment qui détient quoi.
Un clic, et tout se ferme d'un coup. Pas les portes cette semaine et les comptes le mois prochain. Tout, à la même seconde.
La file des réinitialisations de mot de passe.
Quelqu'un a encore oublié le sien. Il ouvre un ticket, quelqu'un d'autre le traite, tous les deux y perdent vingt minutes, et dans quatre-vingt-dix jours cela recommence.
Ce ticket cesse d'exister. Il n'y a plus rien à oublier.
Ce que voit votre administrateur
Tous les systèmes d'accès que vous avez utilisés vous ont donné une liste. Qui a un badge, qui a un compte, qui a une clé de la salle serveurs. Trois listes, quatre systèmes, et personne d'absolument certain qu'elles concordent.
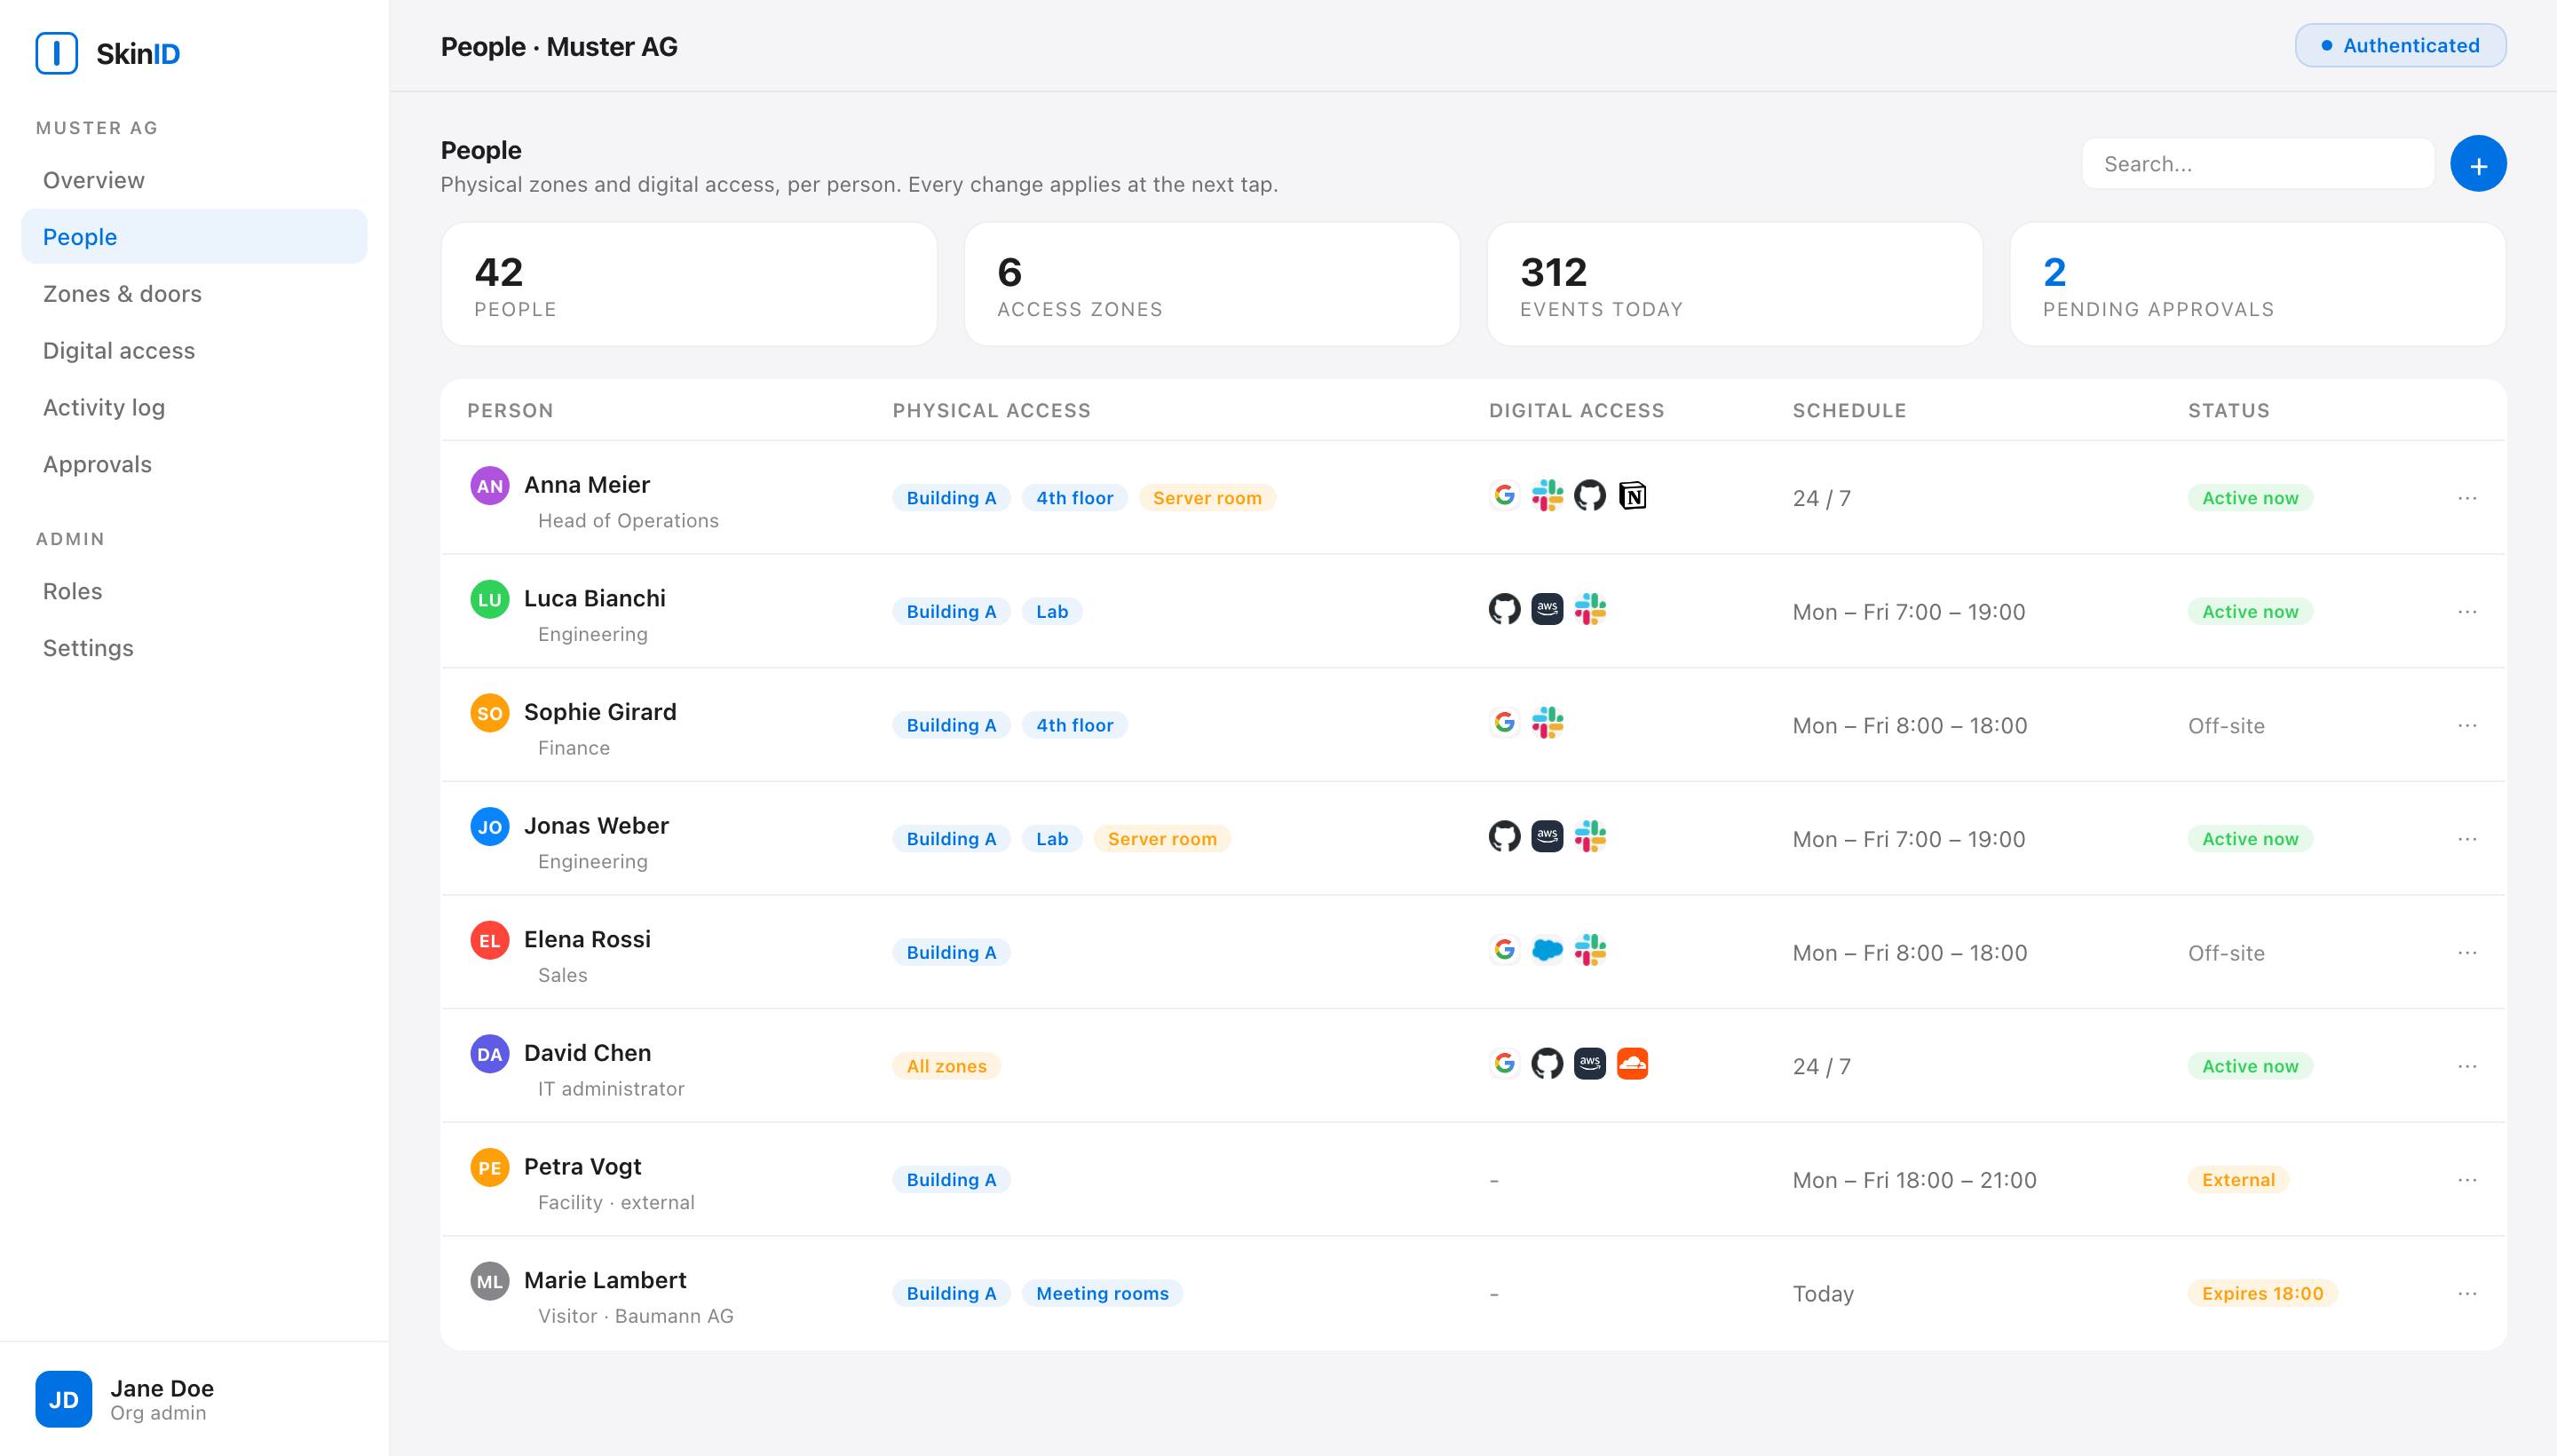
Un seul tableau de bord. Une seule liste. Chaque personne, chaque porte, chaque compte, chaque horaire, sur un seul écran.
Quelqu'un arrive lundi.
Vous lui donnez l'étage, les salles de réunion, les outils de son équipe et le parking. Trente secondes.
Quelqu'un change de poste.
Vous le déplacez, et ses anciens accès disparaissent dans le même mouvement.
Quelqu'un s'en va.
Un clic. Le bâtiment, l'ascenseur, la salle serveurs, l'ordinateur, chaque compte qu'il pouvait atteindre. Tout part à la même seconde, et non étalé sur trois semaines et quatre personnes différentes.
Et quand l'auditeur demande qui a ouvert le laboratoire le 14 mars à 21 h 40, vous avez la réponse avant qu'il ait fini sa phrase.
Ce qui fonctionne dès le premier jour
Les accès du bâtiment.
Portes, ascenseurs, salles de réunion, zones réservées.
L'ouverture de session.
Windows et Mac s'ouvrent quand la personne est là.
Les outils internes et le SaaS.
Connexion sans mot de passe partout où les passkeys sont prises en charge, et le coffre-fort remplit le reste.
Nous travaillons avec les systèmes que vous avez déjà plutôt que de les remplacer. La compatibilité dépend de ce qui est installé : la première chose que nous faisons, c'est regarder chez vous.
Pour ceux qui posent les questions difficiles
Chaque décision de sécurité prise par vos équipes ces dix dernières années a été un compromis. Les mots de passe posaient problème, alors vous les avez exigés plus longs. Les longs finissent écrits quelque part, alors vous avez acheté un gestionnaire de mots de passe. Le gestionnaire a un mot de passe maître, alors vous avez ajouté un second facteur. Le second facteur vit dans un téléphone, alors vous avez rédigé une politique. La politique a des exceptions, alors vous avez ajouté un audit. Rien de tout cela n'a réglé le problème du dessous : l'identifiant reste quelque chose qu'une personne doit détenir, taper ou porter, et tout ce qu'une personne peut remettre, quelqu'un finira par le prendre.
C'est le premier système où il n'y a rien à remettre.
L'identifiant ne peut pas quitter la personne.
Il n'est pas dans un téléphone qu'on vole, ni sur une clé qu'on tend à un collègue, ni dans un navigateur où un logiciel malveillant viendra le récupérer. Il est dans une main, et il ne fonctionne que lorsque cette main est présente.
L'hameçonnage cesse de fonctionner.
Pas « devient plus difficile ». Cesse. Il n'y a aucun mot de passe à saisir sur une page convaincante, aucun code à dicter à quelqu'un qui prétend être l'informatique, aucune validation à confirmer à onze heures du soir. Le vecteur d'attaque le plus efficace en sécurité d'entreprise n'a plus rien à attaquer.
L'implant ne peut pas être copié.
Un badge se clone en quelques secondes avec un appareil à vingt francs. Cette puce prouve son identité avec une clé qui ne la quitte jamais, qu'aucun lecteur ne peut extraire et qu'aucune copie ne peut reproduire.
Nous non plus, nous ne pouvons pas lire vos données.
Les identifiants sont chiffrés avant de nous parvenir et nous ne détenons pas les clés. Ni nos ingénieurs, ni notre support, ni quiconque forcerait nos serveurs, ni quiconque muni d'une décision de justice. Il n'y a rien, de notre côté, à remettre.
La clé maître vit dans un module de sécurité matériel.
Un matériel dédié, résistant à l'effraction. Jamais dans une base de données, jamais exportée, jamais dans la mémoire ordinaire d'un serveur.
Chaque accès est auditable.
Journaux complets, exportables, par collaborateur et par zone. Quand un auditeur demande qui a ouvert le laboratoire à 21 h 40, vous répondez immédiatement.
Deux façons de commencer
Parlons-en.
Dites-nous ce que vous avez installé et ce que vous cherchez à régler. Nous vous dirons honnêtement si nous pouvons déjà vous aider.
Nous contacter →
Restons en contact.
Nouvelles du produit, invitations aux pilotes, et une ligne directe quand les offres commerciales seront prêtes.
Rejoindre la liste →