Per le organizzazioni
La credenziale che nessuno dimentica a casa
Un lunedì mattina nella vostra sede
Uno dei vostri collaboratori aspetta alla reception. Il badge è rimasto in una giacca, a casa, e ora un collega deve scendere a garantire per lui.
Un'altra è al telefono con l'informatica per farsi reimpostare la password. È la terza di questo trimestre, e tutti in quella chiamata sanno che la nuova assomiglierà molto alla vecchia.
Un terzo ha appena ricevuto un'e-mail. L'azienda regala il nuovo iPhone, uno per reparto, clicca qui per richiedere il tuo. Sembra tutto giusto. Il logo è quello giusto. Inserisce la password e, da qualche parte in un altro paese, qualcuno ha ora accesso a tutto ciò che quella persona poteva raggiungere. Quando qualcuno se ne accorgerà, sarà giovedì.
E all'altro capo dell'edificio una porta laterale si apre per il badge di una persona licenziata il mese scorso. Nessuno gliel'ha mai richiesto. Ce l'ha ancora, ed è ancora arrabbiata.
Ecco cosa succede quando l'accesso dipende da oggetti che le persone devono portare, ricordare e restituire.
La stessa mattina, con SkinID
Alla porta.
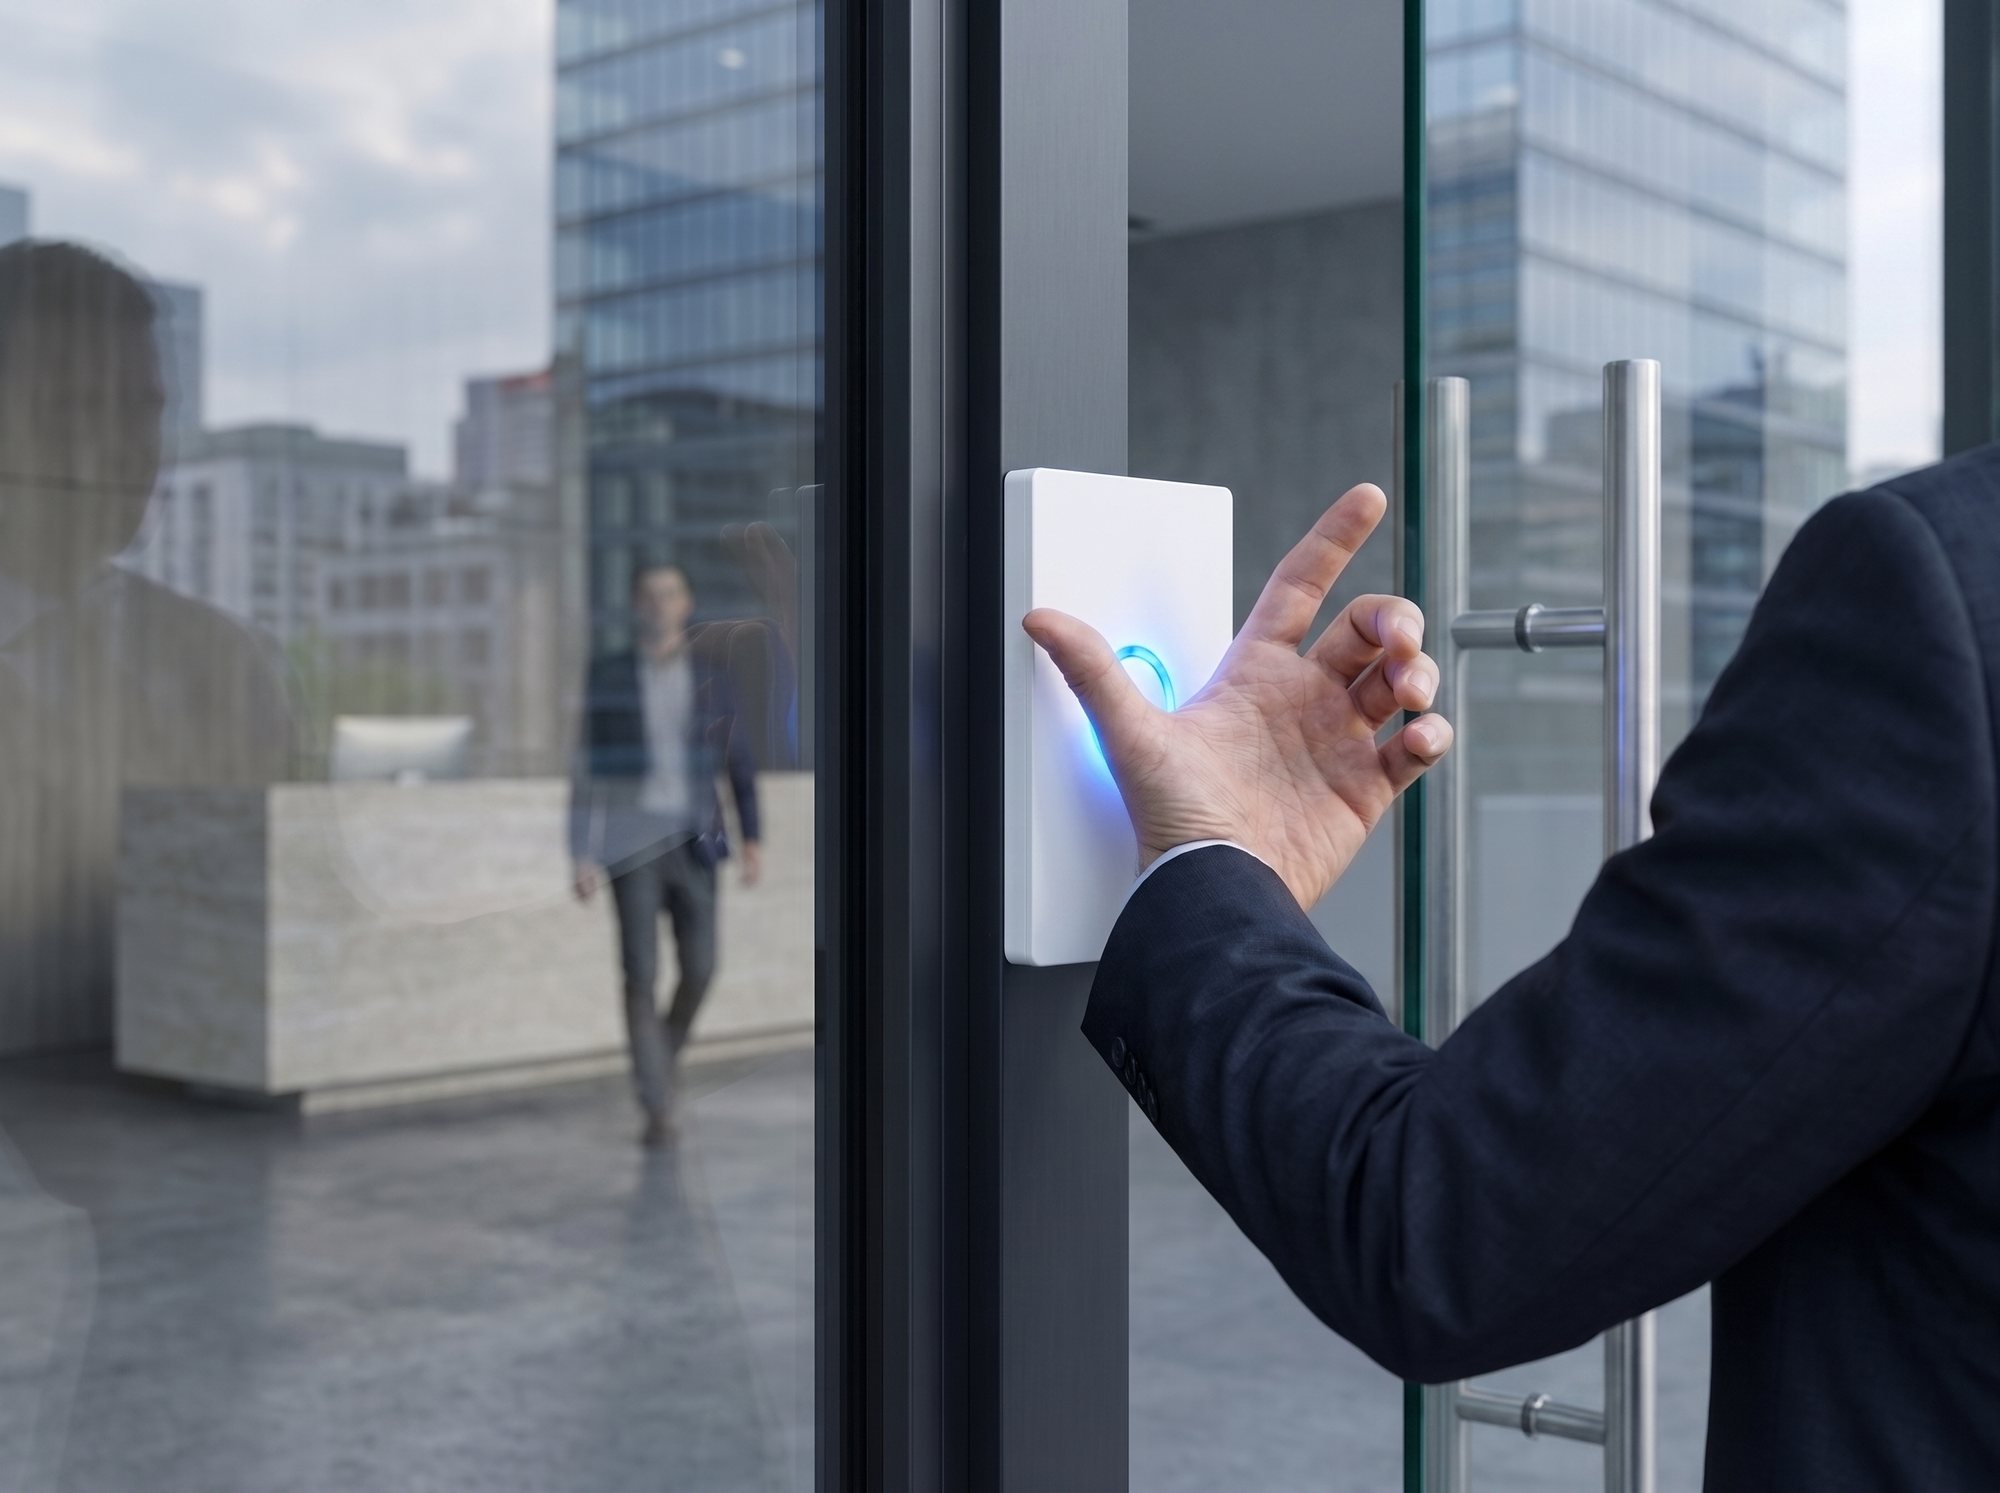
Il primo arriva, avvicina la mano ed entra. Lo stesso all'ascensore. Lo stesso al suo ufficio. È tutta qui la storia. Non c'è altro da raccontare, perché non è successo altro.
Alla scrivania.
Si siede, avvicina la mano, e il portatile si apre. Gli strumenti interni si aprono. Il software specialistico che gli serve si apre. Ogni account, per tutta la mattina, un gesto ogni volta, niente da digitare e niente da ricordare. Alle dieci avrà pensato al suo lavoro e a nient'altro.
E quell'e-mail sull'iPhone?
L'ha ricevuta lo stesso. Magari ci clicca anche. Ma non c'è nessuna password da inserire, quindi non c'è niente da consegnare. La pagina chiede qualcosa che lui non ha.
E la persona licenziata?
Ha perso ogni accesso, le porte come gli account, nel momento in cui le risorse umane hanno cliccato una volta. Prima ancora di arrivare al parcheggio.
Cosa vi toglie dalle spalle
Una password costa più di quanto pensiate.
Una violazione costa in media milioni a un'azienda, e la maggior parte comincia allo stesso modo: una credenziale, riusata dove non doveva esserlo, o consegnata a una pagina che sembrava abbastanza vera. Basta una persona, un momento di distrazione, un martedì qualunque.
Qui non c'è niente da consegnare. La credenziale non lascia mai la mano del vostro collaboratore, e non si può digitare da nessuna parte.
Un badge vive di vita propria.
Perso in taxi. Prestato a un fornitore per un pomeriggio. Clonato per venti franchi con un apparecchio che sta in tasca. In un cassetto a casa di un ex dipendente. Ognuno di quei badge apre ancora il vostro edificio stasera.
Le credenziali del vostro team restano dove sono, e funzionano solo quando la persona è lì.
Lo scarto tra l'ultimo giorno e l'ultimo accesso.
Ogni team di sicurezza lo conosce, e ogni team ci è cascato. Gli account si chiudono venerdì, il badge si dimentica, e tre mesi dopo nessuno sa più con certezza chi ha ancora cosa.
Un clic, e tutto si chiude insieme. Non le porte questa settimana e gli account il mese prossimo. Tutto, nello stesso secondo.
La coda delle password da reimpostare.
Qualcuno l'ha dimenticata di nuovo. Apre un ticket, qualcun altro lo gestisce, entrambi perdono venti minuti, e fra novanta giorni ricomincia.
Quel ticket smette di esistere. Non resta più nulla da dimenticare.
Cosa vede il vostro amministratore
Ogni sistema di accesso che avete usato vi ha dato un elenco. Chi ha un badge, chi ha un account, chi ha una chiave della sala server. Tre elenchi, quattro sistemi, e nessuno del tutto sicuro che coincidano.
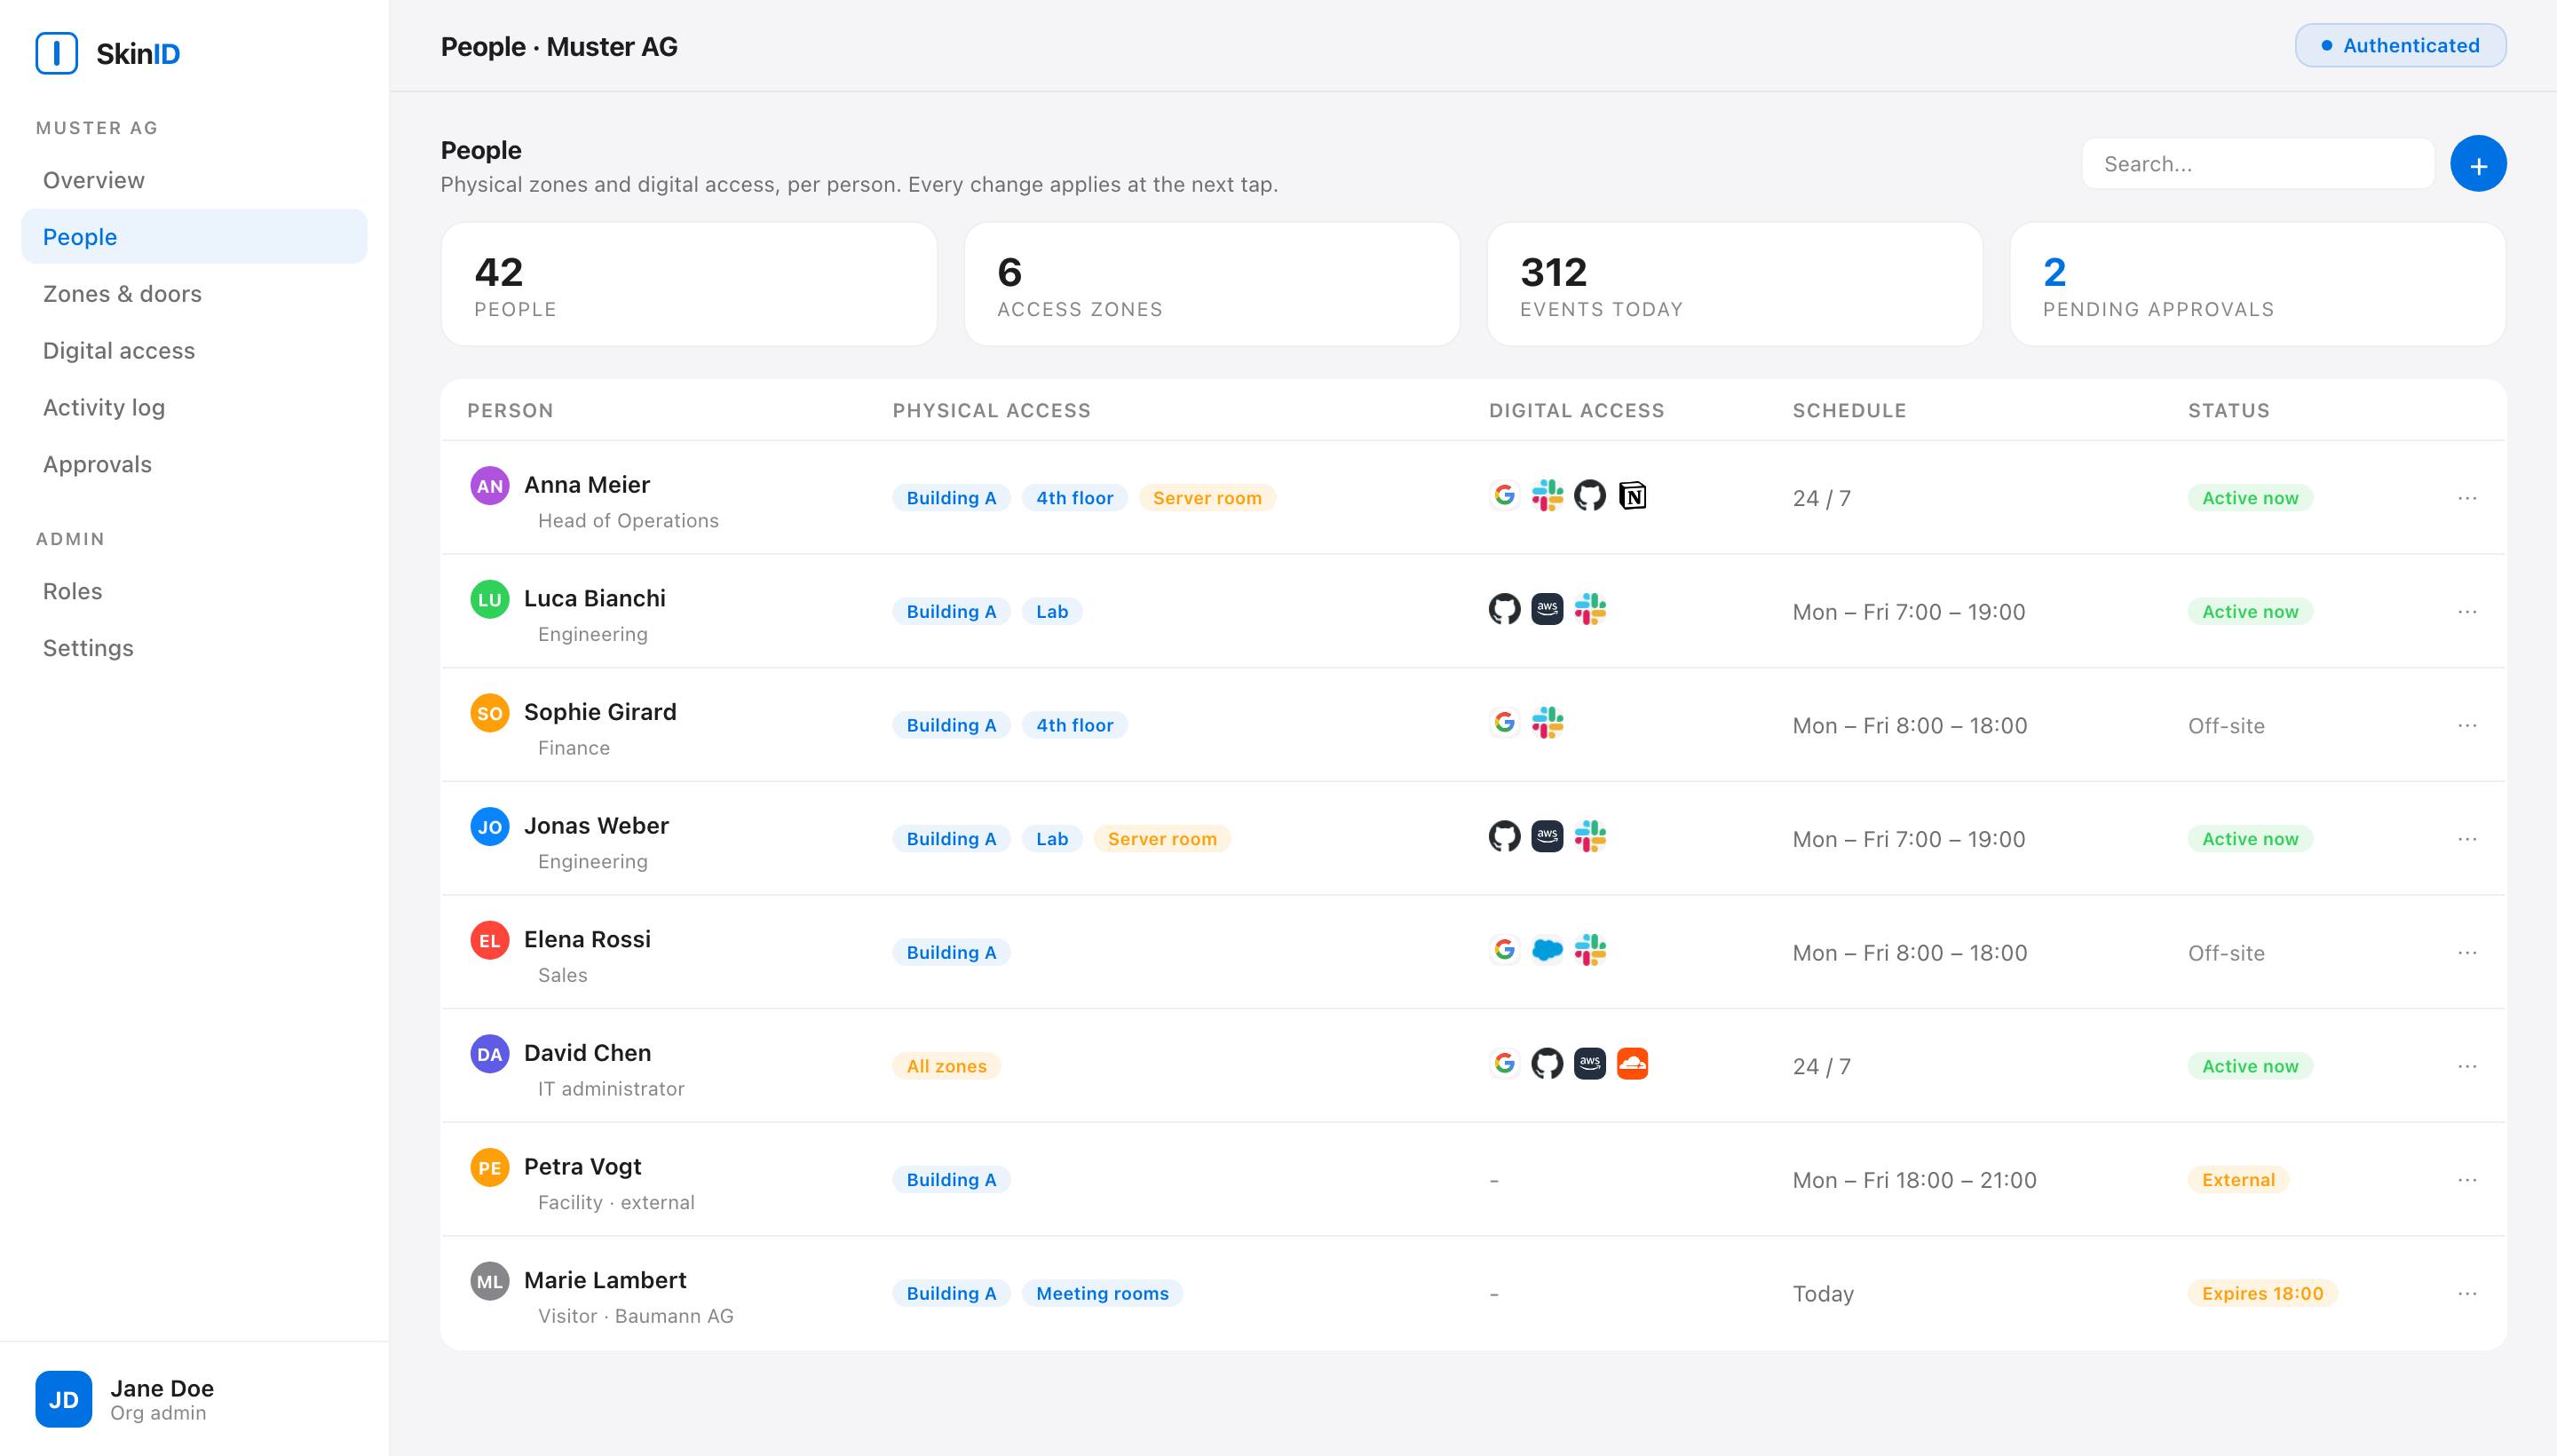
Una sola dashboard. Un solo elenco. Ogni persona, ogni porta, ogni account, ogni orario, su un solo schermo.
Qualcuno entra lunedì.
Gli date il piano, le sale riunioni, gli strumenti del suo team e il parcheggio. Trenta secondi.
Qualcuno cambia ruolo.
Lo spostate, e i vecchi accessi spariscono nello stesso movimento.
Qualcuno se ne va.
Un clic. L'edificio, l'ascensore, la sala server, il portatile, ogni account che poteva raggiungere. Via nello stesso secondo, non distribuito su tre settimane e quattro persone diverse.
E quando il revisore chiede chi ha aperto il laboratorio il 14 marzo alle 21:40, avete la risposta prima che finisca la frase.
Cosa funziona dal primo giorno
Gli accessi dell'edificio.
Porte, ascensori, sale riunioni, zone riservate.
Il login alla postazione.
Windows e Mac si aprono quando la persona è lì.
Gli strumenti interni e il SaaS.
Accesso senza password ovunque le passkey siano supportate, e il caveau riempie il resto.
Lavoriamo con i sistemi che avete già invece di sostituirli. La compatibilità dipende da cosa è installato: la prima cosa che facciamo è guardare i vostri.
Per chi fa le domande difficili
Ogni decisione di sicurezza presa dal vostro team negli ultimi dieci anni è stata un compromesso. Le password erano il problema, così le avete chieste più lunghe. Quelle lunghe finiscono scritte da qualche parte, così avete comprato un gestore di password. Il gestore ha una password principale, così avete aggiunto un secondo fattore. Il secondo fattore vive in un telefono, così avete scritto una policy. La policy ha eccezioni, così avete aggiunto un audit. Niente di tutto questo ha risolto il problema di fondo: la credenziale resta qualcosa che una persona deve tenere, digitare o portare con sé, e tutto ciò che una persona può consegnare, prima o poi qualcuno se lo prende.
Questo è il primo sistema in cui non c'è nulla da consegnare.
La credenziale non può lasciare la persona.
Non è in un telefono che viene rubato, non su una chiave che si passa a un collega, non in un browser dove un malware la raccoglie. È in una mano, e funziona solo quando quella mano è presente.
Il phishing smette di funzionare.
Non «diventa più difficile». Smette. Non c'è nessuna password da inserire in una pagina convincente, nessun codice da dettare a chi si spaccia per l'informatica, nessuna approvazione da confermare alle undici di sera. Il vettore di attacco più efficace nella sicurezza aziendale non ha più nulla da attaccare.
L'impianto non può essere copiato.
Un badge si clona in pochi secondi con un apparecchio da venti franchi. Questo chip dimostra la propria identità con una chiave che non lo lascia mai, che nessun lettore può estrarre e che nessuna copia può riprodurre.
Nemmeno noi possiamo leggere i vostri dati.
Le credenziali sono cifrate prima di arrivare a noi e non deteniamo le chiavi. Né i nostri ingegneri, né il nostro supporto, né chi violasse i nostri server, né chi avesse un ordine del tribunale. Dalla nostra parte non c'è nulla da consegnare.
La chiave master vive in un modulo di sicurezza hardware.
Hardware dedicato e resistente alle manomissioni. Mai in un database, mai esportata, mai nella memoria ordinaria di un server.
Ogni accesso è verificabile.
Log completi, esportabili, per dipendente e per zona. Quando un revisore chiede chi ha aperto il laboratorio alle 21:40, rispondete subito.
Due modi per iniziare
Parliamone.
Diteci cosa avete installato e cosa state cercando di risolvere. Vi diremo onestamente se possiamo già aiutarvi.
Contattaci →
Restiamo in contatto.
Novità sul prodotto, inviti ai progetti pilota e una linea diretta quando le offerte commerciali saranno pronte.
Iscriviti alla lista →